Kali Linux 2026.3: o que é, para que serve, como instalar e como usar de forma ética
Resposta rápida
O Kali Linux é uma distribuição Linux baseada em Debian, mantida pela OffSec, feita para testes de segurança: traz centenas de ferramentas já instaladas para analisar redes, aplicações web, palavras-passe e sistemas. Não é um «Linux de hackers» que dá poderes especiais: é uma caixa de ferramentas que só deve ser usada em sistemas teus ou com autorização por escrito de quem os gere. A versão mais recente, a 2026.3, foi lançada a 26 de outubro de 2026, com o kernel 7.1.5, o KDE Plasma 6.7 e seis ferramentas novas.
Neste guia explicamos o que o Kali é e o que não é, o que traz de novo a versão 2026.3, que requisitos precisas, como o instalar com segurança numa máquina virtual, que ferramentas vale a pena conhecer e, sobretudo, onde acaba o uso legal em Portugal e no Brasil. Se és curioso ou estás a começar na cibersegurança, é o ponto de partida certo.
O que é o Kali Linux (e o que não é)
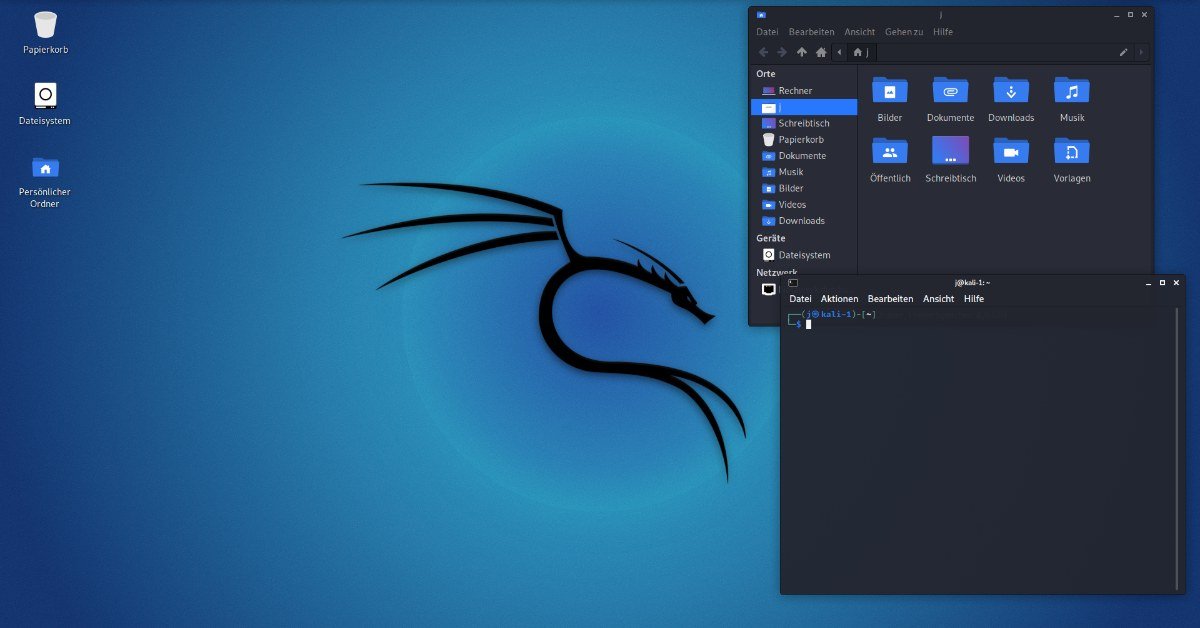
O Kali Linux é um sistema operativo gratuito e de código aberto, baseado no Debian, criado para profissionais de segurança informática. É o sucessor do BackTrack, uma distribuição mais antiga com o mesmo objetivo, e hoje é desenvolvido pela OffSec (antiga Offensive Security), a empresa que também organiza a certificação OSCP. A versão 2026.1 até trouxe de volta, como brincadeira com a história do projeto, um «modo BackTrack» no tema visual.
Este vídeo explica porque o Kali é tão popular entre profissionais de segurança:
Vídeo: canal Diolinux. Incorporado do YouTube, com os créditos ao canal.
A ideia é simples: em vez de instalares uma a uma dezenas de ferramentas de análise de segurança, ligares dependências e resolveres conflitos, tens tudo reunido, configurado e atualizado no mesmo sistema. Quem trabalha em testes de intrusão (penetration testing), em análise forense, em engenharia inversa ou em auditorias de redes poupa assim muito tempo.
O que o Kali não é
- Não é um programa para «hackear» contas ou o Wi-Fi do vizinho. Fazê-lo é crime em Portugal e no Brasil, e não deixa de o ser por usares uma distribuição com nome simpático.
- Não é um sistema para o dia a dia. Foi pensado para trabalho de segurança, não como sistema de uso geral. Se queres um Linux para o computador de casa, o Ubuntu, o Linux Mint ou o Fedora são escolhas muito melhores. Escrevemos sobre o Ubuntu 26.04 LTS e sobre o que o Linux faz melhor do que o Windows 11 se esse for o teu caso.
- Não ensina a ser profissional. As ferramentas só valem o que vale o conhecimento de quem as usa: redes, sistemas operativos, programação e muita paciência.
O que traz de novo o Kali Linux 2026.3
O Kali segue um calendário de quatro lançamentos por ano. A 2026.3 é a terceira de 2026 e foi anunciada a 26 de outubro. Segundo o BleepingComputer e o Cyber Security News, estas são as novidades principais:
| Novidade | O que muda |
|---|---|
| Kernel | Sobe do Linux 6.19 para o 7.1.5. Quem usa placa NVIDIA diretamente no computador deve testar primeiro, porque o kernel 7.0 deu incompatibilidades com os controladores DKMS. |
| Ambiente de trabalho | KDE Plasma 6.7, com ecrãs virtuais independentes por monitor. O Xfce continua a ser o ambiente padrão. |
| Pacotes | 126 pacotes atualizados e novos ícones nas ferramentas. |
| Ferramentas novas | Seis: Dalfox, Katana, Qsreplace, Rustscan, SDRangel e Snaffler-ng. |
| Scripts de construção | Novo build-in-container.sh, que permite construir imagens com Docker ou Podman. A renovação completa fica para a 2026.4. |
| NetHunter | Novos kernels para vários telemóveis (entre eles Google Pixel e Sony Xperia 10 V), wardriving no relógio TicWatch Pro 3, a função experimental WearHunter para controlar o relógio a partir do telemóvel, NFC Arsenal com cartões MIFARE Classic sem adaptador externo e suporte a KernelSU. |
As seis ferramentas novas, em linguagem simples
- Dalfox: um scanner automático de falhas XSS (injeção de código em páginas web).
- Katana: um «rastejador» que percorre um site, lê o JavaScript e descobre endereços e pontos de entrada.
- Qsreplace: um utilitário de linha de comandos que substitui os valores dos parâmetros em listas de endereços, útil para testes automatizados.
- Rustscan: um scanner de portas muito rápido, que pode passar os resultados ao Nmap.
- SDRangel: um programa gráfico para rádio definido por software, que trabalha com recetores como o RTL-SDR, o BladeRF e o HackRF.
- Snaffler-ng: procura em partilhas de rede Windows (SMB) ficheiros que contenham credenciais ou dados sensíveis.
Repara que todas servem para encontrar problemas. É assim que um responsável de segurança as usa: primeiro descobre o que está exposto na sua própria infraestrutura e só depois o corrige.
E as versões anteriores?
A 2026.2, de 29 de junho de 2026, trouxe o kernel 6.19, o GNOME 50, o KDE Plasma 6.6 e nove ferramentas novas. Reduziu também o tamanho do initrd nas máquinas virtuais de cerca de 200 MB para 60 MB, o que ajuda a arrancar mais depressa. Nas novas instalações, as fontes do APT passaram a usar o formato deb822, num ficheiro chamado kali.sources. A 2026.1 subiu para o kernel 6.18 e acrescentou oito ferramentas. Se já tens o Kali instalado, basta atualizar; a equipa publica as instruções em cada lançamento.
Para que serve o Kali Linux na prática
As ferramentas do Kali agrupam-se por tarefas. Esta é a visão geral, com exemplos de programas conhecidos que a distribuição inclui:
Uma visão geral das ferramentas mais conhecidas do sistema:
Vídeo: canal Lamerzinho. Incorporado do YouTube, com os créditos ao canal.
| Tarefa | Para que serve | Exemplos |
|---|---|---|
| Recolha de informação | Descobrir que máquinas, portas e serviços existem numa rede que és responsável por proteger | Nmap, Rustscan, Katana |
| Análise de aplicações web | Procurar falhas em sites e aplicações próprias | Burp Suite, sqlmap, Dalfox |
| Palavras-passe | Auditar a força de palavras-passe e a configuração de autenticação | John the Ripper, Hydra |
| Redes sem fios | Avaliar a segurança de redes Wi-Fi que administras | Aircrack-ng, Kismet |
| Análise forense | Examinar discos e memória após um incidente | Autopsy, Volatility |
| Rádio e hardware | Estudar sinais de rádio e dispositivos | SDRangel |
| Exploração | Validar se uma vulnerabilidade conhecida é de facto explorável, em laboratório controlado | Metasploit Framework |
Um exemplo simples e legítimo: és responsável pelo site de uma pequena empresa. Com o Nmap, verificas quais as portas abertas no teu servidor e descobres que uma base de dados está acessível à internet quando não devia. Corriges, e um problema que podia dar origem a uma fuga de dados desaparece. É este o espírito: testar o que é teu, para o proteger.
Que requisitos tem o Kali Linux?
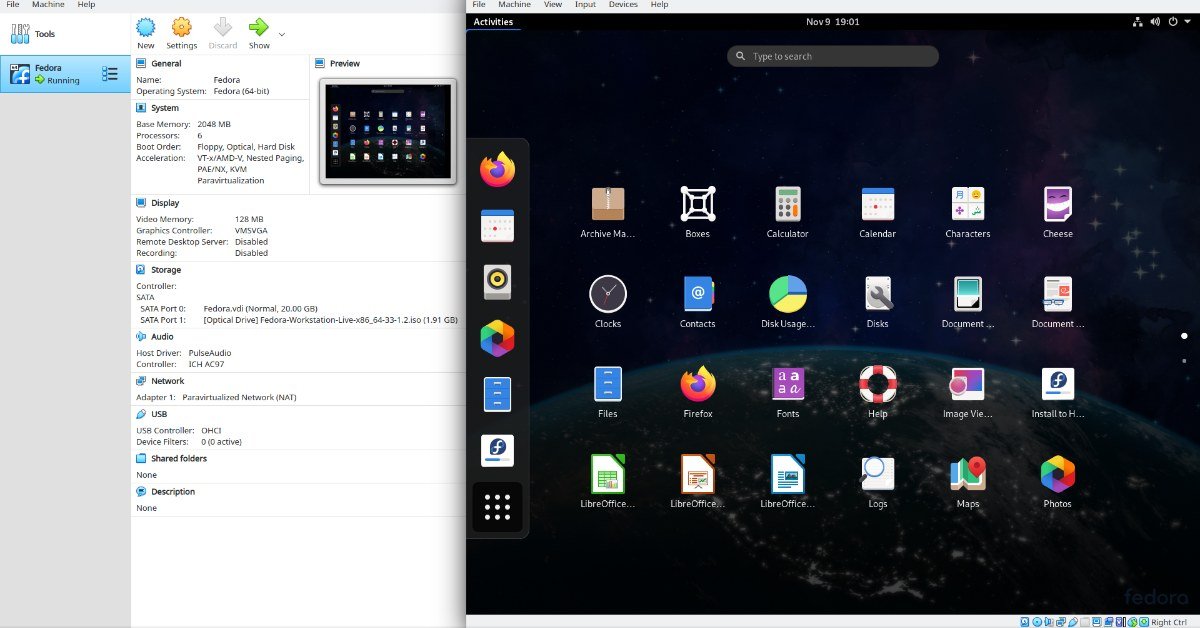
A documentação oficial do Kali indica que é possível correr o sistema com apenas 128 MB de RAM (512 MB recomendados) e 2 GB de disco, mas isso é para uma instalação mínima, só com servidor SSH e sem ambiente gráfico. Para um uso normal, com o ambiente Xfce e o conjunto de ferramentas padrão, o recomendado é:
| Componente | Mínimo (sem ambiente gráfico) | Recomendado (Xfce + ferramentas padrão) |
|---|---|---|
| RAM | 128 MB (512 MB recomendados) | Pelo menos 2 GB |
| Espaço em disco | 2 GB | Pelo menos 20 GB |
| Arquitetura | amd64 (x86_64) | amd64 (x86_64); também existem imagens ARM |
| Ferramentas pesadas | — | O Burp Suite, segundo o fabricante, pede pelo menos 8 GB de RAM |
Há mais um detalhe importante: o Secure Boot tem de estar desativado para instalar o Kali diretamente no computador, porque o kernel não está assinado. É mais uma razão para começares numa máquina virtual, onde isso não é problema.
Como instalar o Kali Linux com segurança
Há várias formas de experimentar o Kali. Ordenámo-las da mais segura para quem está a começar:
Para acompanhar a instalação passo a passo, vê este vídeo:
Vídeo: canal Foco em SEC. Incorporado do YouTube, com os créditos ao canal.
1. Máquina virtual (recomendado)
Instalas um programa de virtualização, como o VirtualBox ou o VMware Workstation Player, e corres o Kali dentro de uma janela, sem tocar no teu sistema real. O projeto disponibiliza imagens virtuais já prontas a usar no site oficial, o que poupa a instalação. Se algo correr mal, apagas a máquina virtual e começas de novo.
- Descarrega a imagem virtual (ou o ISO de instalação) apenas do site oficial kali.org. Versões «modificadas» noutros sites são um risco real.
- Confirma a soma de verificação (SHA-256) do ficheiro descarregado, como o site indica.
- Cria a máquina virtual com pelo menos 2 CPU, 4 GB de RAM e 40 GB de disco, para teres folga.
- Arranca, faz a instalação e muda de imediato as palavras-passe predefinidas.
- Atualiza o sistema com
sudo apt updateesudo apt full-upgrade.
2. Windows com WSL 2
Se usas Windows 11, podes instalar o Kali dentro do WSL (Subsistema Windows para Linux). A equipa do Kali recomenda, nas notas da 2026.3, que quem usa o Kali no WSL passe para o WSL 2, que tem melhor suporte para aplicações gráficas. É uma opção leve para ferramentas de linha de comandos, mas algumas funções de rede mais avançadas são limitadas.
3. Live USB
A imagem «Live» arranca a partir de uma pen USB sem instalar nada no disco, e por defeito não guarda alterações. É útil para análise forense ou para testar o Kali num computador sem o modificar. Lembra-te de que, para arrancar, tens de desativar o Secure Boot na BIOS/UEFI.
4. Instalação direta no computador
Só faz sentido se tens um computador dedicado ao laboratório. O instalador oferece instalação guiada no disco inteiro (que apaga tudo), instalação com LVM cifrado, que protege os dados com uma frase-passe a cada arranque, e partições manuais. Faz uma cópia de segurança antes de começares.
5. Telemóvel: Kali NetHunter
O NetHunter é a versão do Kali para telemóveis Android compatíveis. A 2026.3 acrescentou novos kernels de dispositivos, entre eles modelos Google Pixel e Sony Xperia 10 V, e trouxe suporte a KernelSU e uma função de NFC que lê cartões MIFARE Classic sem adaptador externo. Exige desbloquear o carregador de arranque e, muitas vezes, fazer root, com risco de perder a garantia ou danificar o aparelho. Não é um ponto de partida para iniciantes.
Os primeiros passos depois de instalar
- Atualiza tudo. Um sistema de segurança desatualizado é uma contradição.
- Cria um utilizador próprio e não trabalhes sempre como administrador.
- Aprende o terminal. Comandos como
ls,cd,grepesshsão a base de tudo o resto. - Explora a documentação oficial em kali.org/docs: está em inglês, mas é clara e cuidada.
- Monta um laboratório isolado. Duas ou três máquinas virtuais numa rede interna (sem acesso à internet nem à tua rede doméstica) permitem treinar sem consequências.
Onde praticar sem arriscar nada
A melhor forma de aprender é praticar em sistemas feitos de propósito para serem atacados. Existem várias opções legais:
Montar um laboratório numa máquina virtual é a forma mais segura de praticar:
Vídeo: canal Dfr3 Code. Incorporado do YouTube, com os créditos ao canal.
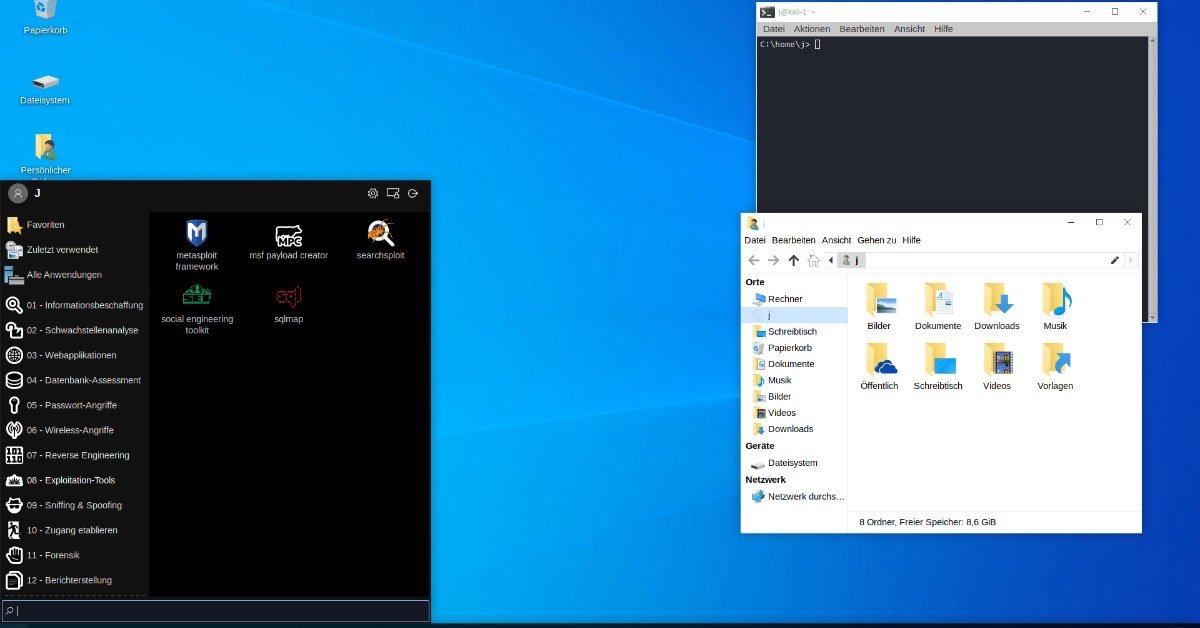
- Aplicações vulneráveis de propósito, como o OWASP Juice Shop, o DVWA ou o Metasploitable, que podes correr no teu próprio laboratório.
- Plataformas de treino online, como o TryHackMe e o Hack The Box, com desafios guiados e ambientes autorizados.
- Competições CTF (Capture The Flag), onde equipas resolvem desafios de segurança num ambiente controlado.
- Programas de bug bounty, quando já tens experiência: empresas autorizam testes dentro de regras claras e pagam por falhas encontradas. Lê sempre o âmbito do programa antes de testar o que quer que seja.
Todas têm uma regra em comum: sabes exatamente o que podes testar e tens autorização para isso.
Onde acaba o uso legal: Portugal e Brasil
Esta é a parte mais importante do guia. Aceder a um sistema informático sem autorização é crime, mesmo que não causes qualquer dano e que «só estivesses a ver». Este texto não substitui aconselhamento jurídico. Se tens dúvidas sobre um caso concreto, consulta um advogado.
Em Portugal
A Lei do Cibercrime (Lei n.º 109/2009) pune, entre outras coisas, o acesso ilegítimo a sistemas informáticos e a interceção ilegítima de comunicações. Segundo o Pplware, o Decreto-Lei n.º 125/2025 acrescentou a essa lei o artigo 8.º-A, que cria, pela primeira vez, um regime de não punição para atos de cibersegurança de interesse público, a chamada proteção dos «hackers éticos». A proteção não é livre: as condições são cumulativas.
- Atuar apenas para identificar vulnerabilidades que não foste tu a criar, com o objetivo de contribuir para a segurança do ciberespaço.
- Não procurar vantagem económica, além da remuneração normal de um trabalho profissional.
- Comunicar de imediato as vulnerabilidades ao responsável pelo sistema, aos titulares de dados afetados e ao Centro Nacional de Cibersegurança (CNCS).
- Agir de forma proporcional, sem causar indisponibilidade de serviços, nem apagar, alterar ou copiar dados sem autorização, nem prejudicar terceiros.
- Cumprir a legislação de proteção de dados pessoais.
Continuam a ser proibidos, mesmo com intenção de segurança, os ataques de negação de serviço (DoS/DDoS), a engenharia social, o phishing, o roubo de palavras-passe, a alteração ou destruição intencional de dados e a instalação de malware. Os atos praticados com consentimento do dono do sistema também não são punidos, mas o dever de comunicar ao CNCS mantém-se. Os especialistas citados pela imprensa portuguesa alertam ainda para lacunas, por exemplo em relação a comunicações protegidas por sigilo. Consulta sempre o texto oficial e um jurista antes de testares algo que não seja teu.
No Brasil
A Lei n.º 12.737/2012 (conhecida como Lei Carolina Dieckmann) acrescentou ao Código Penal o artigo 154-A, que criminaliza a invasão de dispositivo informático alheio, conectado ou não à internet, com o fim de obter, adulterar ou destruir dados, ou instalar vulnerabilidades. Também aqui a regra prática é a mesma: só testes com autorização do titular do sistema, de preferência por escrito e com o âmbito bem definido.
A regra de ouro
Se não é teu e não tens autorização escrita, não testes. Isto inclui redes Wi-Fi de vizinhos, sites de empresas «só para ver se é seguro», contas de amigos e computadores do trabalho ou da escola. A autorização tem de ser clara, por escrito, e indicar o que podes e não podes fazer.
Como te protegeres das mesmas ferramentas
Conhecer o Kali ajuda também a defender-te. Os ataques mais comuns contra pessoas comuns não são sofisticados: são burlas e palavras-passe fracas. Estes artigos do Giro Mundial mostram como reduzir o risco:
- Autenticação em dois fatores e passkeys: o passo que mais protege as tuas contas.
- Burlas por WhatsApp e SMS: como reconhecer a engenharia social, que nenhuma ferramenta substitui.
- Wi-Fi em casa em 2026: palavra-passe forte, WPA3 e atualizações do router.
Vale a pena aprender Kali Linux?
Se tens curiosidade sobre como funcionam as redes e os sistemas, sim, desde que o faças num laboratório isolado e com objetivos de aprendizagem. Se queres seguir carreira em cibersegurança, é uma ferramenta que vais encontrar em muitos cursos e certificações, mas não é a única: há outras distribuições, como o Parrot OS, e muitos profissionais usam o seu próprio sistema com as ferramentas de que precisam. Se só queres um Linux para trabalhar, estudar ou navegar, o Kali não é o que procuras.
Um bom plano para as primeiras semanas: instala o Kali numa máquina virtual, aprende o terminal, monta um laboratório com uma aplicação vulnerável de propósito, usa o Nmap só nesse laboratório, e lê a documentação. Quando fores mais seguro, experimenta uma plataforma de treino como o TryHackMe.
Perguntas frequentes
O Kali Linux é legal?
Sim. Descarregar e usar o Kali é legal, tal como é legal ter um canivete. O que pode ser crime é o que fazes com ele: aceder, interceptar ou danificar sistemas alheios sem autorização.
O Kali Linux é gratuito?
Sim, é gratuito e de código aberto. Descarrega-o apenas do site oficial.
Posso instalar o Kali ao lado do Windows?
Pode-se, com dual boot, mas há mais riscos (partições, Secure Boot, atualizações do Windows). Para quem começa, uma máquina virtual ou o WSL 2 são mais seguros.
Qual é a diferença entre Kali e Ubuntu?
O Ubuntu é um sistema de uso geral, pensado para o dia a dia. O Kali é um sistema especializado, com ferramentas de segurança instaladas, e não é pensado como sistema principal.
O Kali funciona em Mac com chip Apple?
Sim, há imagens para arquitetura ARM, que podem ser usadas em máquinas virtuais em Macs com chip Apple, por exemplo com programas de virtualização compatíveis. Confirma na página oficial de descargas qual a imagem certa.
Preciso de saber programar?
Não para começar, mas ajuda muito. Python e Bash são as linguagens mais úteis, e perceber redes (endereços IP, portas, DNS) é ainda mais importante do que dominar qualquer ferramenta.
Leia também
Se este tema te interessa, estes artigos do Giro Mundial vão bem com esta leitura:
Fontes: BleepingComputer (Kali Linux 2026.3, 26 de outubro de 2026); Cyber Security News (Kali Linux 2026.3); Linuxiac (Kali Linux 2026.3); WindowsForum (Kali Linux 2026.3); Linuxiac (Kali Linux 2026.2, 29 de junho de 2026); AlternativeTo e Help Net Security (Kali Linux 2026.1); documentação oficial do Kali Linux (requisitos e métodos de instalação, kali.org/docs); Pplware (alteração à Lei do Cibercrime e Decreto-Lei n.º 125/2025); ECO (proteção dos hackers éticos, setembro de 2025); Código Penal do Brasil, art. 154-A (Lei n.º 12.737/2012). Consultadas a 26 e 28 de outubro de 2026. Este artigo é informativo e não constitui aconselhamento jurídico.
Publicar comentário